ここ数週間、有名アプリやネットショップなどで、大規模な個人情報漏えいの公表が相次いでいます。10月上旬には、政府や関係機関からも注意喚起が出されました。(2026年10月時点)
「うちは中小企業だから関係ない」と思われがちですが、決して他人事ではありません。流出した氏名やメールアドレスは、本物そっくりの詐欺メールに悪用されるおそれがあります。
個々の事案の原因はそれぞれ異なりますが、一般に、不正アクセスの手口として多いのは、パスワードの使い回しや管理の甘さにつけ込むものです(警察庁の統計より)。
そこで、費用をかけずに今日から社内で見直せる「3つの基本対策」を、弊社からの注意喚起としてお知らせします。社内周知にもぜひご活用ください。
社内で確認したい3つの基本対策
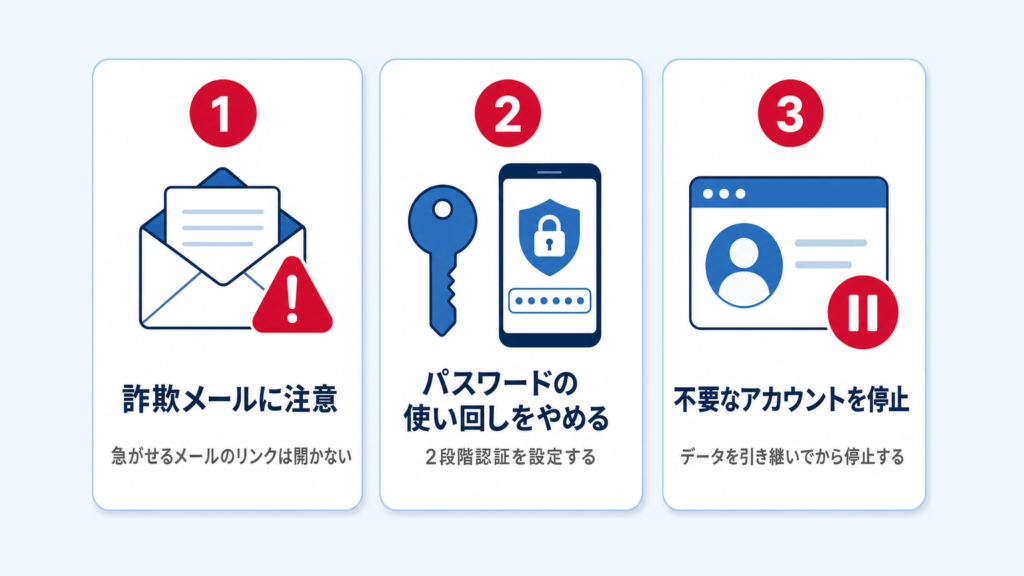
1. 詐欺メール(フィッシング)に注意する
- 取引先、銀行、宅配業者、クラウドサービスなどを装った偽メールにご注意ください。「請求書のご確認」「アカウント停止のお知らせ」といった件名がよく使われます。
- 最近は、漏えいした本物の情報(氏名・購入履歴など)を使い、宛名入りで送られてくるケースもあります。
- 「至急」「本日中」などと急がせるメールのリンクは開かないでください。普段使っているブックマークや公式アプリからログインするよう、社内で徹底しましょう。
2. パスワードの「使い回し」をやめる
- 複数のサービスで同じパスワードを使っていると、1か所から漏れただけで、ほかのサービスや会社のシステムにも不正ログインされるおそれがあります。
- 誕生日や単純な文字列は避け、長めのパスワードにしてください。あわせて、スマホを使った「2段階認証」の設定をおすすめします。
3. 退職者や使っていないメールアカウントを放置しない
- 「数年前に退職した社員のアドレス」や「以前のキャンペーン用アドレス」が、そのまま残っていませんか?
- 管理の目が届かない放置アカウントは、乗っ取りや迷惑メール送信の踏み台にされやすい弱点です。必要なデータを引き継いだうえで、速やかに停止しましょう。
「人の注意」だけに頼らず、仕組みで守る
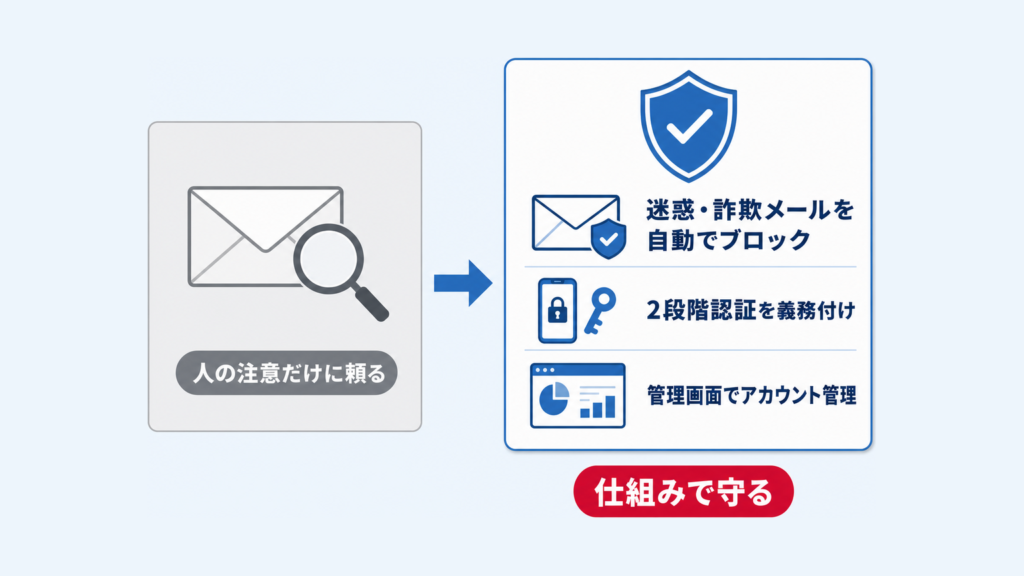
「怪しいメールを見分けて」「パスワードを複雑にして」「アカウントをこまめに整理して」と社員に呼びかけても、忙しい日常業務の中で防ぎ続けるのは簡単ではありません。そこで有効なのが、社員の注意に頼るだけでなく、メールの仕組みそのものを安全なものに変えることです。
Googleのセキュリティ基盤で守られる「Gmailの法人版(Google Workspace)」を導入すると、次の対策を仕組みで整えられます。
- 迷惑メール・詐欺メール・マルウェア(ウイルス)を含むメールの99.9%以上を自動でブロック(※Google公表)
- 全社員への2段階認証の義務付けなど、ログイン管理の強化
- 入社・退社に伴うアカウントの発行・停止やデータの引き継ぎを、管理画面から行える
今の会社のメールアドレスのまま切り替えることもできます。弊社では、初期設定から移行、導入後のサポートまでまとめてお手伝いしています。
※すでにGoogle Workspaceをご利用中の方へ
この機会に「2段階認証の義務化」と「退職者アカウントの停止」ができているか、設定の点検をおすすめします。点検のご相談も承ります。
詳しくはこちら
ご不明な点がございましたら、お気軽に担当者までお問い合わせください。